Ein Passwort allein reicht nicht mehr aus, um dein Konto zu schützen. Deshalb bieten immer mehr Dienste die Zwei-Faktor-Authentifizierung (2FA) und die Multi-Faktor-Authentifizierung (MFA) an. Bei der Anmeldung kommt dadurch ein Schritt dazu. Für einen Hacker wird es so aber viel schwerer, in dein Konto zu gelangen.
In diesem Artikel erklären wir, wie 2FA und MFA funktionieren, welche Apps du nutzen kannst und wie du 2FA für dein Site.de-Konto einschaltest.
Was ist Multi-Faktor-Authentifizierung (MFA) und was ist Zwei-Faktor-Authentifizierung (2FA)?
Die Multi-Faktor-Authentifizierung (MFA) prüft auf mehreren Wegen, wer du bist. Diese Wege heißen Faktoren. Es gibt drei Hauptarten:
- Etwas, das du weißt: zum Beispiel dein Passwort oder eine PIN.
- Etwas, das du hast: zum Beispiel dein Handy oder ein Sicherheitsschlüssel.
- Etwas, das du bist: zum Beispiel dein Fingerabdruck oder dein Gesicht.
Die Zwei-Faktor-Authentifizierung (2FA) ist eine Form von MFA, die genau zwei Faktoren nutzt. Ein einfaches Beispiel: dein Passwort plus ein Code aus einer App wie Google Authenticator oder Authy.
Unternehmen nutzen 2FA oft, um zu steuern, wer auf ihre Systeme zugreifen darf. Dafür setzen sie Sicherheitsschlüssel, SMS, Authenticator-Apps oder andere Methoden ein. Für die meisten Menschen ist eine Authenticator-App oder eine SMS die einfachste Wahl.
2FA und MFA machen dein Konto deutlich sicherer. Ein Allheilmittel sind sie aber nicht. Ist einer der Faktoren schwach, zum Beispiel ein Passwort, das leicht zu erraten ist, wird das ganze System schwächer. Sieh sie deshalb als Teil deiner Sicherheit, zusammen mit einem starken Passwort und einem vertrauenswürdigen E-Mail-Konto. Die meisten Menschen melden sich immer noch nur mit einem Passwort an. Das ist ein einziger Faktor, und das ist riskant.
Was bedeutet MFA? Was ist Multi-Faktor-Authentifizierung?
Bei MFA meldest du dich mit mehr als einem Faktor an. Neben deinem Passwort sind das zum Beispiel:
- ein Code, der per SMS an dein Handy geschickt wird
- ein Code aus einer Authenticator-App
- eine Benachrichtigung in einer App, die du bestätigst
- dein Fingerabdruck oder dein Gesicht
- ein Sicherheitsschlüssel, eine PIN, Sicherheitsfragen oder ein Link per E-Mail
Jeder Faktor gehört zu einer bestimmten Art. Dein Passwort ist ein Wissensfaktor: Du musst es nur kennen. Dein Handy oder Sicherheitsschlüssel ist ein Besitzfaktor: Du musst das Gerät haben. Dein Fingerabdruck ist ein Inhärenzfaktor: Er ist ein Teil von dir. Es gibt auch Verhaltens- und Standortfaktoren. Darauf gehen wir hier aber nicht ein.
Was bedeutet 2FA? Was ist Zwei-Faktor-Authentifizierung?
Mit 2FA kommt bei deiner Anmeldung ein zweiter Schritt dazu. Dein Konto ist dann durch etwas geschützt, das du weißt (deine E-Mail-Adresse und dein Passwort, der erste Faktor), und durch etwas, das du hast (dein Handy, der zweite Faktor).
Den zweiten Code erzeugt meist eine App auf deinem Handy, und er ändert sich alle 30 Sekunden. Selbst wenn jemand dein Passwort kennt, kommt er ohne dein Handy also nicht hinein. Ein Hacker müsste zwei verschiedene Dinge stehlen. Das ist viel schwieriger.
Immer mehr Online-Dienste bieten 2FA an, oft als Option. Dir liegt die Sicherheit deiner Konten am Herzen? Dann lohnt es sich auf jeden Fall, 2FA einzuschalten.
Was ist der Unterschied zwischen MFA und 2FA?
2FA nutzt immer genau zwei Faktoren. MFA nutzt zwei oder mehr. Jede Form von 2FA ist also MFA, aber nicht jede Form von MFA ist 2FA.
Was ist ein 2FA-Code?
Ein 2FA-Code ist der zusätzliche Code, den du nach deinem Passwort eingibst. Meist hat er 6 Ziffern. Er kommt aus einer Authenticator-App oder per SMS und ist nur kurz gültig. Danach ist er nutzlos. Selbst wenn ein Hacker dein Passwort hat, kann er sich ohne den richtigen Code also nicht anmelden.
Was passiert dabei auf deinem Handy? Eine Authenticator-App speichert für jedes Konto einen geheimen Schlüssel. Mit diesem Schlüssel und der aktuellen Uhrzeit erzeugt sie die Codes. Deshalb funktionieren die Codes auch ohne Internetverbindung.
Und wenn du dein Handy verlierst? Dann kannst du keine Codes mehr erzeugen. Deshalb ist es hilfreich, deine Codes zu sichern. Manche Apps bieten das an. Du hast keinen Zugriff mehr auf deine Codes für Site.de? Lies nach, was du tun kannst, wenn du deine Zwei-Faktor-Authentifizierung vergessen hast.
Wichtig zu wissen: Keine Sicherheitsmaßnahme ist zu 100 % narrensicher.
Ist die Zwei-Faktor-Authentifizierung zu 100 % sicher?
2FA schützt sehr wirksam vor Hackern und Phishing. Aber keine Sicherheitsmaßnahme ist zu 100 % narrensicher. Entschlossene Angreifer finden manchmal einen Weg, 2FA zu umgehen. Eine gefälschte Anmeldeseite kann zum Beispiel auch nach deinem Code fragen. Oder jemand kommt an dein Handy.
Entscheidend ist, es ihnen so schwer wie möglich zu machen:
- Teile einen 2FA-Code mit niemandem.
- Gib Codes nur auf Websites ein, die du selbst aufgerufen hast.
- Nutze für jedes Konto ein starkes, einzigartiges Passwort.
- Halte dein Handy und deinen Computer aktuell und nutze eine Bildschirmsperre auf deinem Handy.
2FA ist also nicht perfekt. Trotzdem ist sie einer der besten Schritte, mit denen du deine Online-Konten schützen kannst.
Wie funktioniert die zweistufige Verifizierung?
Die zweistufige Verifizierung ist ein anderer Name für die Zwei-Faktor-Authentifizierung. Wenn du sie einschaltest, gibst du nicht nur dein Passwort ein, sondern auch einen Code. Dieser Code kommt aus einer Authenticator-App oder per SMS. Ein Hacker bräuchte also sowohl dein Passwort als auch dein Handy.
Manche Dienste fragen nur nach dem Code, wenn du dich von einem neuen Gerät oder Ort aus anmeldest. Bei Site.de gibst du den Code bei jeder Anmeldung ein. Das dauert ein paar Sekunden länger und hält dein Konto sicher.
Sorge dafür, dass auch der erste Schritt stark ist: Schütze dein Konto mit einem guten Passwort.
Warum ist die zweistufige Verifizierung wichtig?
Passwörter gelangen ständig in falsche Hände, zum Beispiel durch ein Datenleck bei einer Website, die du mal genutzt hast. Nutzt du dasselbe Passwort auch anderswo? Dann können Hacker es bei deinen anderen Konten ausprobieren.
Mit der zweistufigen Verifizierung reicht ein gestohlenes Passwort nicht aus. Hacker brauchen immer noch den zweiten Faktor, und den hat nur die Person mit dem Handy, das die Codes erzeugt. Deshalb scheitern die meisten Versuche.
Google Authenticator und Authy sind beide beliebte Methoden für die Zwei-Faktor-Authentifizierung (2FA).
Was ist eine Authentifizierungs-App? / Was ist eine Authenticator-App?
Eine Authenticator-App ist eine App auf deinem Handy, die die Codes für deine Anmeldung erzeugt. Jeder Code ist nur etwa 30 Sekunden lang gültig. Selbst wenn jemand an dein Passwort kommt, kann er sich ohne dein Handy also nicht anmelden.
Deshalb ist eine Authenticator-App sicherer als Codes per SMS. Hacker können SMS abfangen oder deine Telefonnummer übernehmen.
Die beste Authenticator-App
Es gibt mehrere gute Authenticator-Apps. Alle bieten ungefähr die gleiche Sicherheit. Welche die beste ist, hängt davon ab, was dir gefällt. Ein paar beliebte Apps:
- Google Authenticator: einfach und unkompliziert. Die App funktioniert auf den meisten Handys und kann deine Codes in deinem Google-Konto sichern.
- Microsoft Authenticator: praktisch, wenn du schon ein Microsoft-Konto nutzt. Auch diese App kann deine Codes sichern.
- Authy: bietet verschlüsselte Backups und funktioniert auf mehreren Handys gleichzeitig.
- LastPass Authenticator: eine gute Wahl, wenn du schon den Passwort-Manager LastPass nutzt.
Auch viele Passwort-Manager können 2FA-Codes erzeugen.
Was ist der Unterschied zwischen Google Authenticator und Authy?
Google Authenticator und Authy erzeugen beide zeitbasierte Einmalpasswörter (TOTP). Alle 30 Sekunden gibt es einen neuen Code. Zum Erzeugen des Codes brauchst du keine Internetverbindung. Für die Anmeldung, bei der du ihn eingibst, schon.
Lange Zeit war das Backup der große Unterschied. Authy konnte deine Codes auf einem neuen Handy wiederherstellen, Google Authenticator nicht. Das hat sich 2023 geändert: Google Authenticator kann deine Codes jetzt in deinem Google-Konto sichern.
Authy dagegen funktioniert inzwischen nur noch auf Handys: Die Apps für den Computer wurden 2024 eingestellt. Beide Apps können viele Konten speichern. Beide sind also eine gute Wahl. Nimm die, die dir am besten gefällt.
Wie nutzt du Google Authenticator oder Authy? / Wie richtest du 2FA ein?
Eine Authenticator-App richtest du bei fast jedem Dienst gleich ein:
- Installiere die App auf deinem Handy.
- Schalte 2FA in den Sicherheitseinstellungen des Dienstes ein. Der Dienst zeigt dir einen QR-Code.
- Scanne den QR-Code mit der App. Die App zeigt jetzt einen 6-stelligen Code für diesen Dienst.
- Gib den Code ein, um die Einrichtung abzuschließen. Ab jetzt gibst du bei jeder Anmeldung einen neuen Code aus der App ein.
Bei einem Google-Konto findest du das zum Beispiel in deinen Kontoeinstellungen unter Sicherheit. Wie es bei deinem Site.de-Konto geht, liest du weiter unten.
Ist die 2-Faktor-Authentifizierung Pflicht?
Nicht bei allen Online-Konten. Empfehlenswert ist sie aber auf jeden Fall, weil sie zusätzlich vor Kontoübernahmen und Betrug schützt. Viele Dienste bieten sie an. Es gibt also keine Ausrede, sie nicht einzuschalten.
Ein Beispiel: Angenommen, du nutzt dasselbe Passwort auf zwei Websites (was du nicht tun solltest!), und bei einer davon gibt es ein Datenleck. Ist 2FA bei beiden Konten eingeschaltet, kommt der Hacker ohne deinen Code trotzdem nicht hinein.
Bei Site.de ist 2FA freiwillig. Wir empfehlen dir aber, sie einzuschalten. Dein Konto enthält deine Domainnamen, deshalb lohnt sich ein guter Schutz.
So schaltest du 2FA in deinem Konto bei Site.de ein
Du brauchst eine Authenticator-App auf deinem Handy, zum Beispiel Google Authenticator, Microsoft Authenticator oder Authy. Codes per SMS schicken wir nicht.
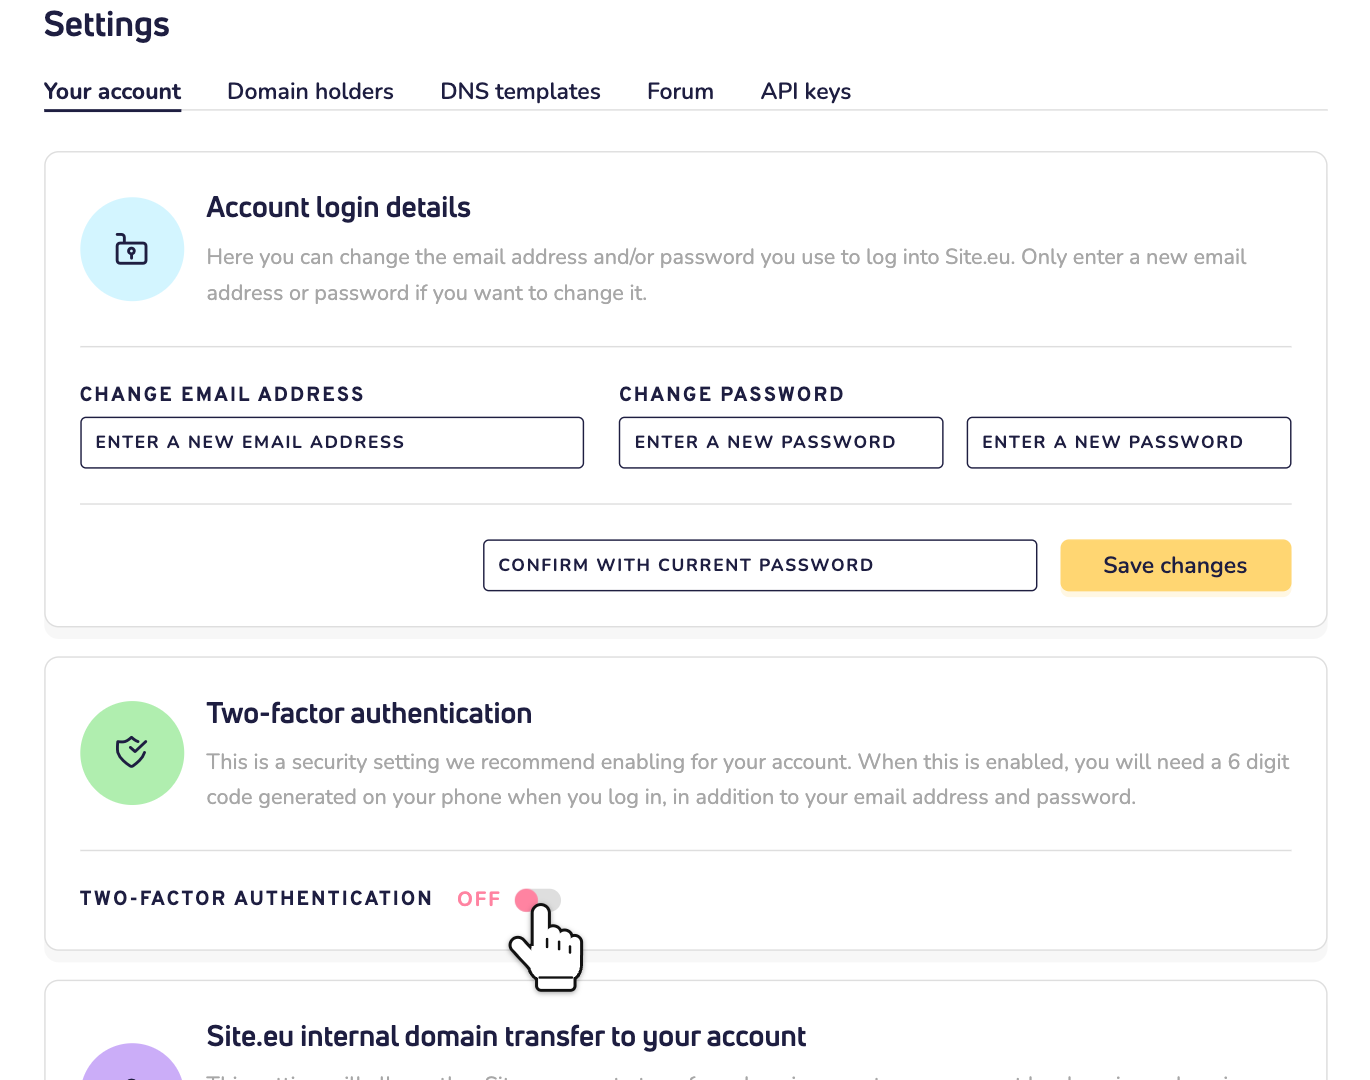
Schritt 1: Melde dich in deinem Dashboard an und klicke auf Einstellungen. Gehe im Tab Dein Konto zu Zwei-Faktor-Authentifizierung und klicke auf den Schalter.
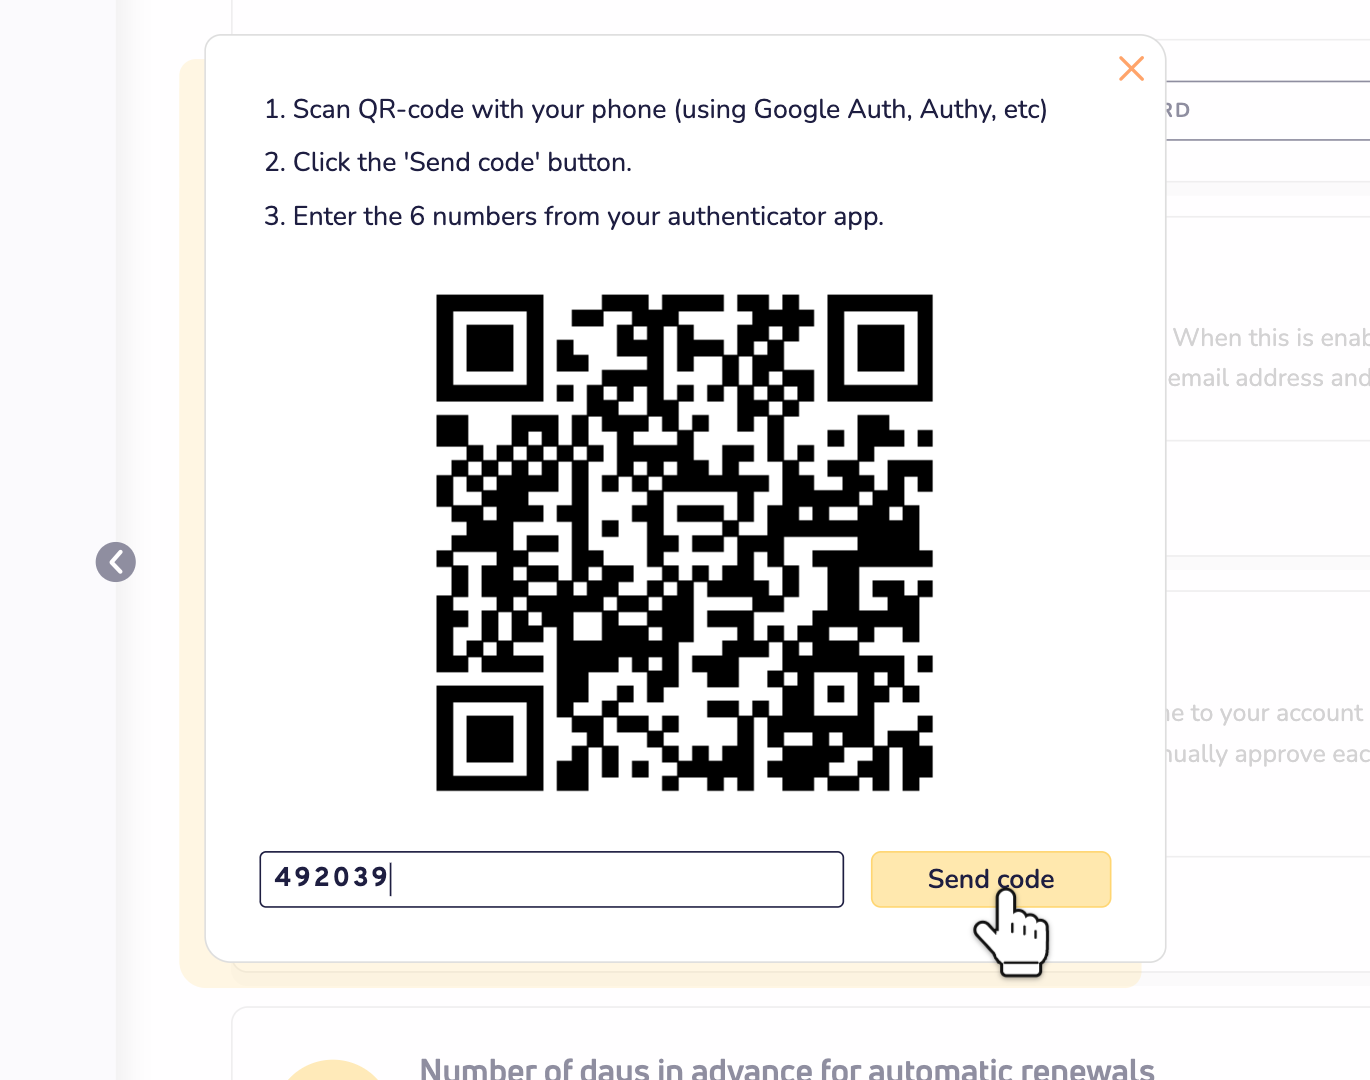
Schritt 2: Ein Fenster mit einem QR-Code öffnet sich. Scanne ihn mit deiner Authenticator-App.
Schritt 3: Deine App zeigt jetzt einen 6-stelligen Code für Site.de. Gib ihn in das Feld ein und klicke auf Code senden.
Schritt 4: Du siehst die Meldung Die Zwei-Faktor-Authentifizierung wurde erfolgreich aktiviert. Das war's!
Du möchtest 2FA später wieder ausschalten? Klicke auf denselben Schalter, gib einen Code aus deiner App ein und klicke auf Ausschalten.
2FA bei der Anmeldung in deinem Site.de-Konto nutzen
Mit eingeschalteter 2FA meldest du dich wie gewohnt mit deiner E-Mail-Adresse und deinem Passwort an. Danach fragen wir nach einem Code. Öffne deine Authenticator-App und gib die 6 Ziffern ein, die sie für Site.de anzeigt.
Der Code wird nicht akzeptiert? Jeder Code ist nur etwa 30 Sekunden lang gültig. Warte auf den nächsten und versuche es noch einmal. Klappt es immer noch nicht? Prüfe, ob die Uhrzeit auf deinem Handy automatisch eingestellt wird. Die Codes hängen davon ab.
Du hast dein Handy verloren oder keinen Zugriff mehr auf deine App? Lies nach, was du tun kannst, wenn du deine Zwei-Faktor-Authentifizierung vergessen hast.
Schütze dein Konto bei Site.de
Dein Konto enthält deine Domainnamen, deine Pakete und deine persönlichen Daten. Schütze es also gut. Schalte 2FA ein, nutze ein starkes Passwort und halte dein E-Mail-Konto sicher. Du möchtest dein Passwort oder deine E-Mail-Adresse ändern? Hier erfährst du, wie du deine Anmeldedaten änderst.