Oh nein... deine WordPress-Website wurde gehackt. Keine Panik. Hier erfährst du, wie du einen Hack erkennst, was du jetzt tun solltest und wie du den nächsten verhinderst.
Wie kommt es dazu?
Der größte Fehler? Viele bauen ihre WordPress-Website und vergessen sie dann. Keine Updates. Keine Wartung. Du wählst Passwörter wie „password123“ oder behältst den Benutzernamen „admin“. Du installierst Plugins aus unzuverlässigen Quellen oder behältst veraltete Plugins voller Sicherheitslücken. Noch schlimmer? Manche nutzen raubkopierte Themes und Plugins. Und ohne Sicherheitsüberwachung bemerkt niemand den Hack.
Wie erkennst du eine gehackte Website?
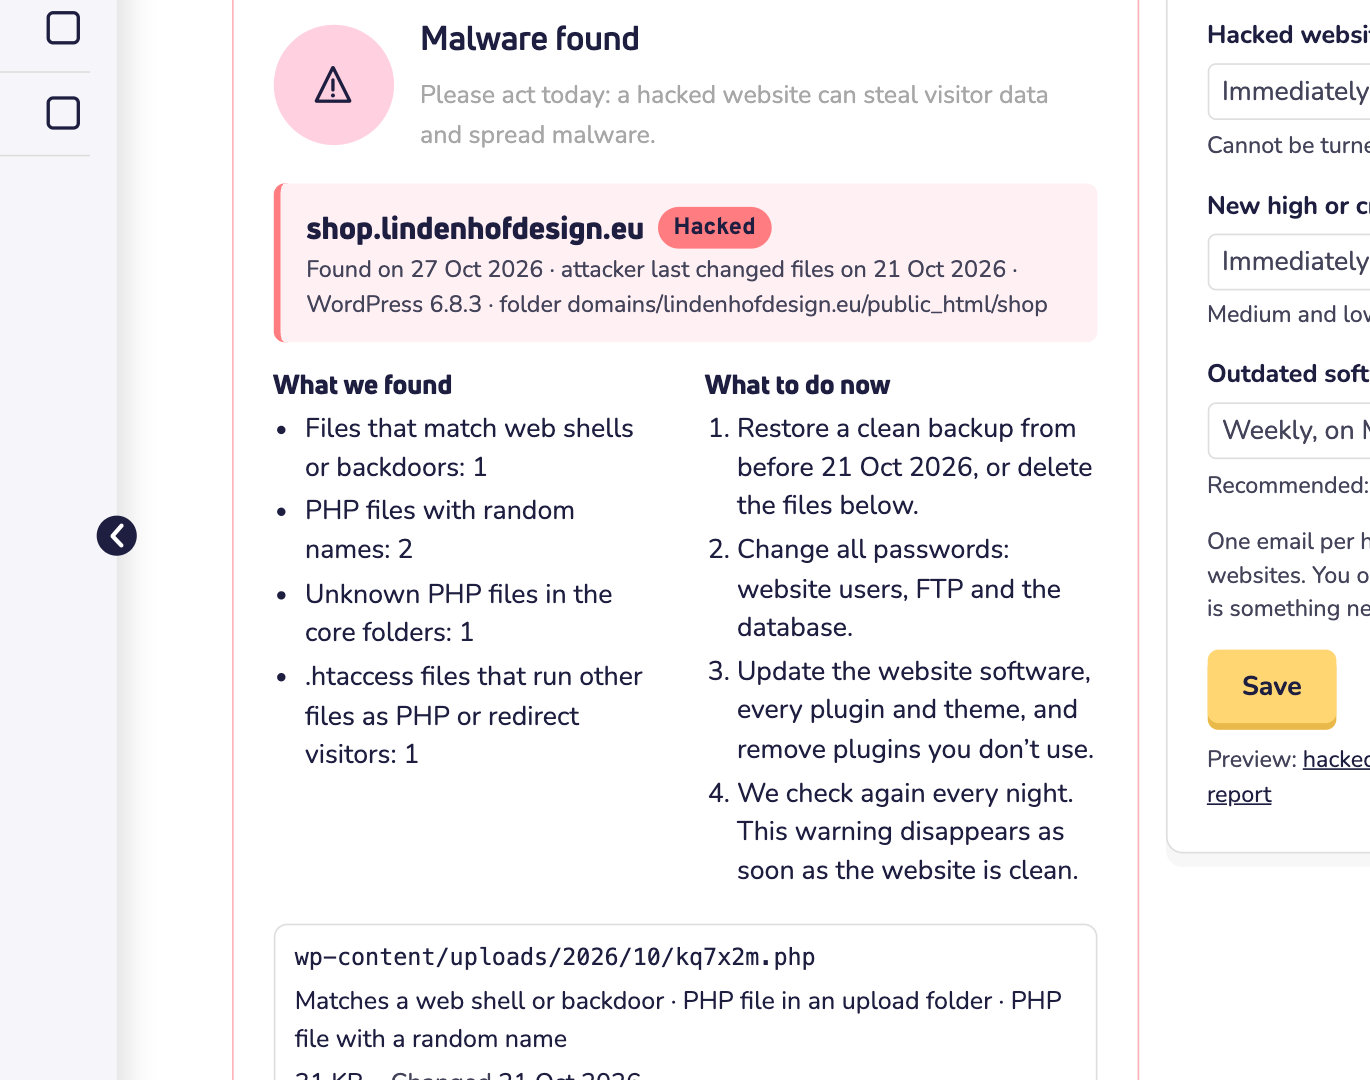
Dabei helfen wir dir. Jede Nacht prüfen wir alle Websites in deinem Webhosting-Konto auf Schadsoftware. Haben wir welche gefunden? Dann schicken wir dir eine E-Mail und der Tab Sicherheit in deinem Paket zeigt eine rote Zahl. Dort siehst du auch, welche Dateien verdächtig sind und wann der Angreifer zuletzt Dateien geändert hat. Lies nach, wie der Tab Sicherheit funktioniert.
Weitere Warnsignale:
- Deine Website lädt extrem langsam oder stürzt oft ab.
- Du bekommst seltsame Fehlermeldungen.
- Du siehst Inhalte, die du nicht erstellt hast.
- Im Quellcode deiner Website steht merkwürdiger Code.
- Deine Website leitet auf komische Websites weiter.
- Google warnt Besucher vor deiner Website.
- Du bist aus deinem eigenen Admin-Bereich ausgesperrt.
Deine Website wurde gehackt. Und jetzt?
Handle noch am selben Tag. Eine gehackte Website kann die Daten deiner Besucher stehlen, Spam anzeigen oder Schadsoftware verbreiten. Du hast zwei Optionen.
Option 1: Fang neu an. Baue deine Website von Grund auf neu und nimm die Sicherheit diesmal sehr ernst. Das ist der sicherste Weg. Setze vorher dein Webhosting-Konto zurück, damit keine versteckte Hintertür übrig bleibt. Lies nach, was das Zurücksetzen eines Webhosting-Kontos bewirkt.
Option 2: Bereinige deine Website. Spiele ein sauberes Backup ein, das vor dem Datum erstellt wurde, an dem der Angreifer zuletzt Dateien geändert hat. Oder lösche die verdächtigen Dateien. Lies nach, wie du Backups in Softaculous erstellst und wiederherstellst.
Doch es gibt einen Haken: Eine gehackte Website zu bereinigen ist sehr schwierig. Du musst herausfinden, wie der Angreifer hineingekommen ist und welche Dateien er geändert hat. Du weißt nie, welche Hintertüren er hinterlassen hat. Es gibt Firmen, die sich auf die Bereinigung von WordPress-Websites spezialisiert haben. Auch Wordfence hat eine hilfreiche Anleitung: So bereinigst du eine gehackte WordPress-Website mit Wordfence (auf Englisch).
Egal, für welche Option du dich entscheidest, mach außerdem Folgendes:
- Ändere alle Passwörter: für deine WordPress-Benutzer, für FTP und für die Datenbank.
- Aktualisiere WordPress und jedes Plugin und Theme. Entferne, was du nicht nutzt.
- Schau am nächsten Morgen in den Tab Sicherheit. Ist die Website sauber? Dann verschwindet die Warnung.
Was du nicht tun solltest
Wenn Panik aufkommt, treffen Menschen schlechte Entscheidungen. Gehör nicht dazu:
- Ignoriere es nicht in der Hoffnung, dass es von selbst verschwindet. Das tut es nicht. Wenn du nichts tust, wird es schlimmer.
- Zahl kein Lösegeld. Damit finanzierst du Kriminelle. Und deine Website reparieren sie wahrscheinlich nicht einmal.
Wie verhinderst du einen Hack?
Vorbeugen ist besser als Heilen. Das musst du tun:
- Installiere Plugins nur aus vertrauenswürdigen Quellen und halte sie aktuell.
- Das Gleiche gilt für Themes. Nimm nur gut gepflegte.
- Entferne Plugins und Themes, die du nicht nutzt. Alte Plugins sind ein Sicherheitsrisiko.
- Nutze starke Passwörter. Richtig starke.
- Halte auch WordPress selbst aktuell. Nutze immer die neueste Version.
- Aktiviere automatische Updates für deine Plugins. Dann sind die meisten Lücken geschlossen, bevor jemand sie ausnutzen kann.
- Verstecke wp-admin vor Fremden und begrenze die Anmeldeversuche. So erstickst du Brute-Force-Angriffe im Keim. Ein Sicherheits-Plugin erledigt beides. Wir empfehlen Wordfence. Und befolge seine Empfehlungen dann auch.
- Nutze die Zwei-Faktor-Authentifizierung. So bekommst du eine zusätzliche Schutzschicht.
- Behalte den Tab Sicherheit und seine E-Mails im Auge. Kümmere dich um Sicherheitslücken und veraltete Plugins, sobald du sie siehst.
Mehrere Websites? Verteile das Risiko
Noch etwas Wichtiges: Hast du mehrere Websites in einem Webhosting-Konto und eine davon wird gehackt? Dann kann der Angreifer auf alle zugreifen.
Überleg dir also, deine Websites auf mehrere Webhosting-Konten bei Site.de zu verteilen. Das empfehlen wir sowieso. Wenn du deine Websites auf mehrere Server verteilst, hast du außerdem die beste Ausfallsicherheit.
Verlier nicht die Hoffnung
Gehackt zu werden fühlt sich furchtbar an. Das wissen wir. Aber jeden Tag werden Tausende WordPress-Websites bereinigt. Deine kann eine davon sein. Nimm die Sicherheit deiner Website ernst, besonders bei einem Open-Source-System wie WordPress. Dann wird deine Website stärker als je zuvor.