
Jeder kann deine E-Mail-Adresse in die „Von“-Zeile einer E-Mail schreiben. Auch ein Betrüger. SPF und DKIM helfen Empfängern, solche gefälschten E-Mails zu erkennen. DMARC sagt ihnen, was sie damit tun sollen: trotzdem zustellen, in den Spam-Ordner legen oder ablehnen.
Die gute Nachricht? Mit unserer E-Mail und unseren Standardeinstellungen fügen wir einen DMARC-Eintrag für dich hinzu. Du musst nichts tun.
Was ist DMARC?
DMARC steht für Domain-based Message Authentication, Reporting and Conformance. Es ist ein TXT-Eintrag im DNS deines Domainnamens.
Stell dir eine Party mit einem Türsteher vor. SPF ist die Gästeliste. DKIM ist das Siegel auf der Einladung. DMARC ist die Hausregel: was der Türsteher mit einem Gast macht, der keins von beidem hat.
Ein empfangender Mailserver prüft zwei Dinge:
- Besteht die E-Mail die Prüfung mit SPF oder DKIM?
- Gilt diese Prüfung für denselben Domainnamen wie den in der „Von“-Zeile? Das nennt man Alignment (Übereinstimmung).
Zweimal ja? Dann besteht die E-Mail DMARC. Wenn nicht, folgt der Empfänger der Richtlinie in deinem DMARC-Eintrag. Er kann dir darüber auch Berichte schicken.
Warum die zweite Prüfung? Ein Betrüger kann SPF mit seinem eigenen Domainnamen bestehen und trotzdem deine Adresse in die „Von“-Zeile schreiben. DMARC erkennt das.
Warum verlangen Gmail und Yahoo DMARC?
Seit Februar 2024 haben Gmail und Yahoo strengere Regeln für alle, die ihnen E-Mails schicken:
- Jeder Absender braucht SPF oder DKIM.
- Massenversender brauchen SPF, DKIM und einen DMARC-Eintrag. Bei Gmail sind das alle, die mehr als 5.000 E-Mails am Tag an Gmail-Adressen schicken. Ein DMARC-Eintrag mit p=none reicht. Aber die „Von“-Zeile muss zum Domainnamen von SPF oder DKIM passen.
E-Mails, die diese Regeln nicht einhalten, können im Spam-Ordner landen oder abgelehnt werden. DMARC ist deshalb vor allem wichtig, wenn du Newsletter oder viele E-Mails aus deinem Webshop verschickst.
Wie sieht ein DMARC-Eintrag aus?
Ein DMARC-Eintrag ist ein TXT-Eintrag mit dem Namen _dmarc vor deinem Domainnamen: _dmarc.yourdomain.com. Zum Beispiel:
v=DMARC1; p=none; rua=mailto:dmarc@yourdomain.com- v=DMARC1: Das ist ein DMARC-Eintrag. Es steht immer am Anfang.
- p= ist die Richtlinie für E-Mails, die DMARC nicht bestehen. p=none: wie gewohnt zustellen. p=quarantine: in den Spam-Ordner legen. p=reject: ablehnen.
- rua=mailto: ist die Adresse für Berichte.
- sp= ist die Richtlinie für Subdomains wie news.yourdomain.com. Ohne sp gilt die Richtlinie p auch für sie.
- adkim= und aspf= legen fest, wie genau die Domainnamen übereinstimmen müssen. r (relaxed) akzeptiert auch eine Subdomain, etwa news.yourdomain.com für yourdomain.com. s (strict) verlangt genau denselben Namen. Lässt du sie weg, gilt relaxed.
- pct= sagt, für wie viel Prozent der fehlgeschlagenen E-Mails die Richtlinie gilt. Der neueste DMARC-Standard (2026) hat es gestrichen. Es schadet aber nicht.
Gut zu wissen: Ein Domainname kann nur einen DMARC-Eintrag haben. Zwei Einträge? Dann ignorieren Empfänger beide.
Der DMARC-Eintrag, den wir für dich hinzufügen
Ist E-Mail für deinen Domainnamen eingeschaltet, mit unseren Standardeinstellungen? Dann fügen wir diesen DMARC-Eintrag hinzu:
v=DMARC1; p=quarantine; sp=none; aspf=r; adkim=r; pct=100;- p=quarantine: Gefälschte E-Mails in deinem Namen landen im Spam-Ordner.
- sp=none: Bei Subdomains stellen Empfänger wie gewohnt zu.
- aspf=r und adkim=r: lockere Übereinstimmung (relaxed).
- Kein rua: Niemand bekommt also Berichte.
Deine eigenen E-Mails bestehen DMARC. Unsere Mailserver signieren sie mit DKIM, und sie stehen in deinem SPF-Eintrag. Auch diese Einträge fügen wir für dich hinzu. Lies mehr über DKIM und SPF.
Solange die Standardeinstellungen eingeschaltet sind, siehst du den Eintrag nicht in deinem Dashboard. Wir verwalten ihn für dich.
Musst du ihn ändern?
Meistens nicht. Ändere ihn in diesen Fällen:
- Du willst Berichte. Füge rua mit einer eigenen Adresse hinzu.
- Du willst strenger sein. Verwende p=reject. Dann lehnen Empfänger gefälschte E-Mails in deinem Namen ab.
- Du verschickst E-Mails auch über einen anderen Dienst, etwa ein Newsletter-Tool oder deinen Webshop. Richte für diesen Dienst zuerst SPF und DKIM ein. Ohne sie bestehen seine E-Mails DMARC nicht und landen im Spam-Ordner.
Berichte zu unserem Eintrag hinzufügen
Willst du wissen, wer E-Mails in deinem Namen verschickt? Füge rua am Ende unseres Eintrags hinzu:
v=DMARC1; p=quarantine; sp=none; aspf=r; adkim=r; pct=100; rua=mailto:dmarc@yourdomain.comGroße Anbieter wie Gmail schicken dir dann einen Bericht, meistens einmal am Tag. Das ist eine gezippte XML-Datei, gemacht für Computer. Ein DMARC-Berichtsdienst macht daraus Diagramme, die Menschen lesen können.
- Verwende eine eigene Adresse, etwa dmarc@yourdomain.com. Es kommen schnell viele Berichte zusammen.
- Verwende eine Adresse bei deinem eigenen Domainnamen. Eine Adresse bei einem anderen Domainnamen bekommt nur Berichte, wenn dieser Domainname das in seinem eigenen DNS erlaubt.
Noch kein DMARC-Eintrag? Fang mit p=none an
Liegt deine E-Mail woanders, und hat dein Domainname noch keinen DMARC-Eintrag? Dann fang hiermit an:
v=DMARC1; p=none; rua=mailto:dmarc@yourdomain.comMit p=none ändert sich nichts an der Zustellung deiner E-Mails. Du bekommst nur Berichte. Lies sie nach ein paar Wochen. Bestehen alle deine echten E-Mails? Dann ändere p=none in p=quarantine. Nach einer Weile immer noch alles gut? Dann kannst du zu p=reject wechseln.
So änderst du deinen DMARC-Eintrag oder fügst ihn hinzu
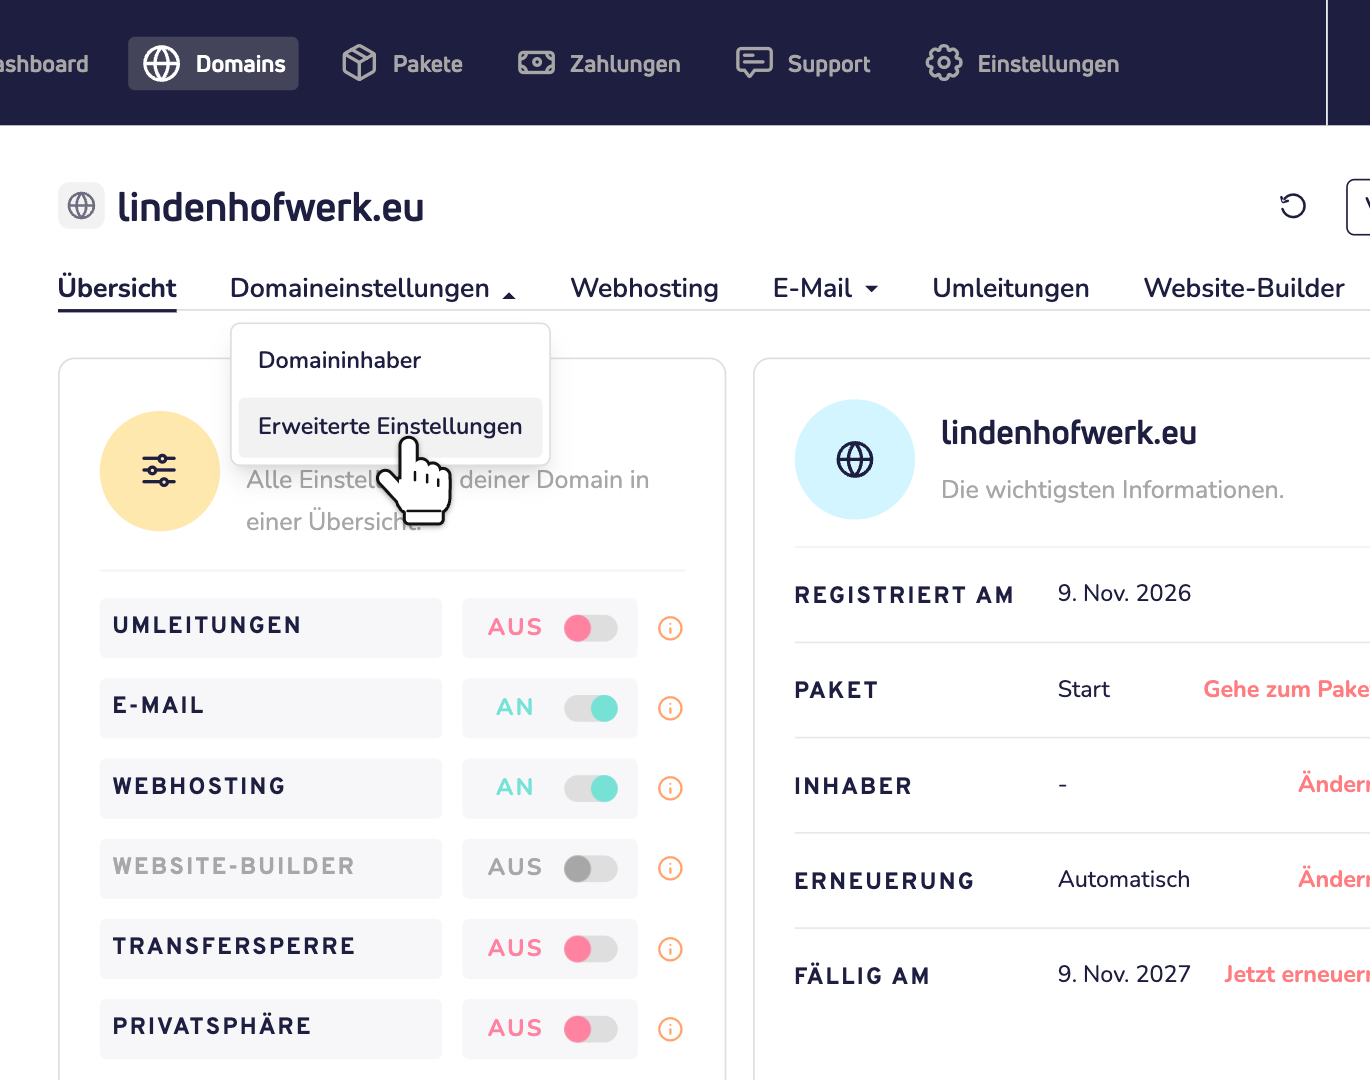
Schritt 1: Öffne deinen Domainnamen in deinem Dashboard. Klicke auf Domaineinstellungen und dann auf Erweiterte Einstellungen.
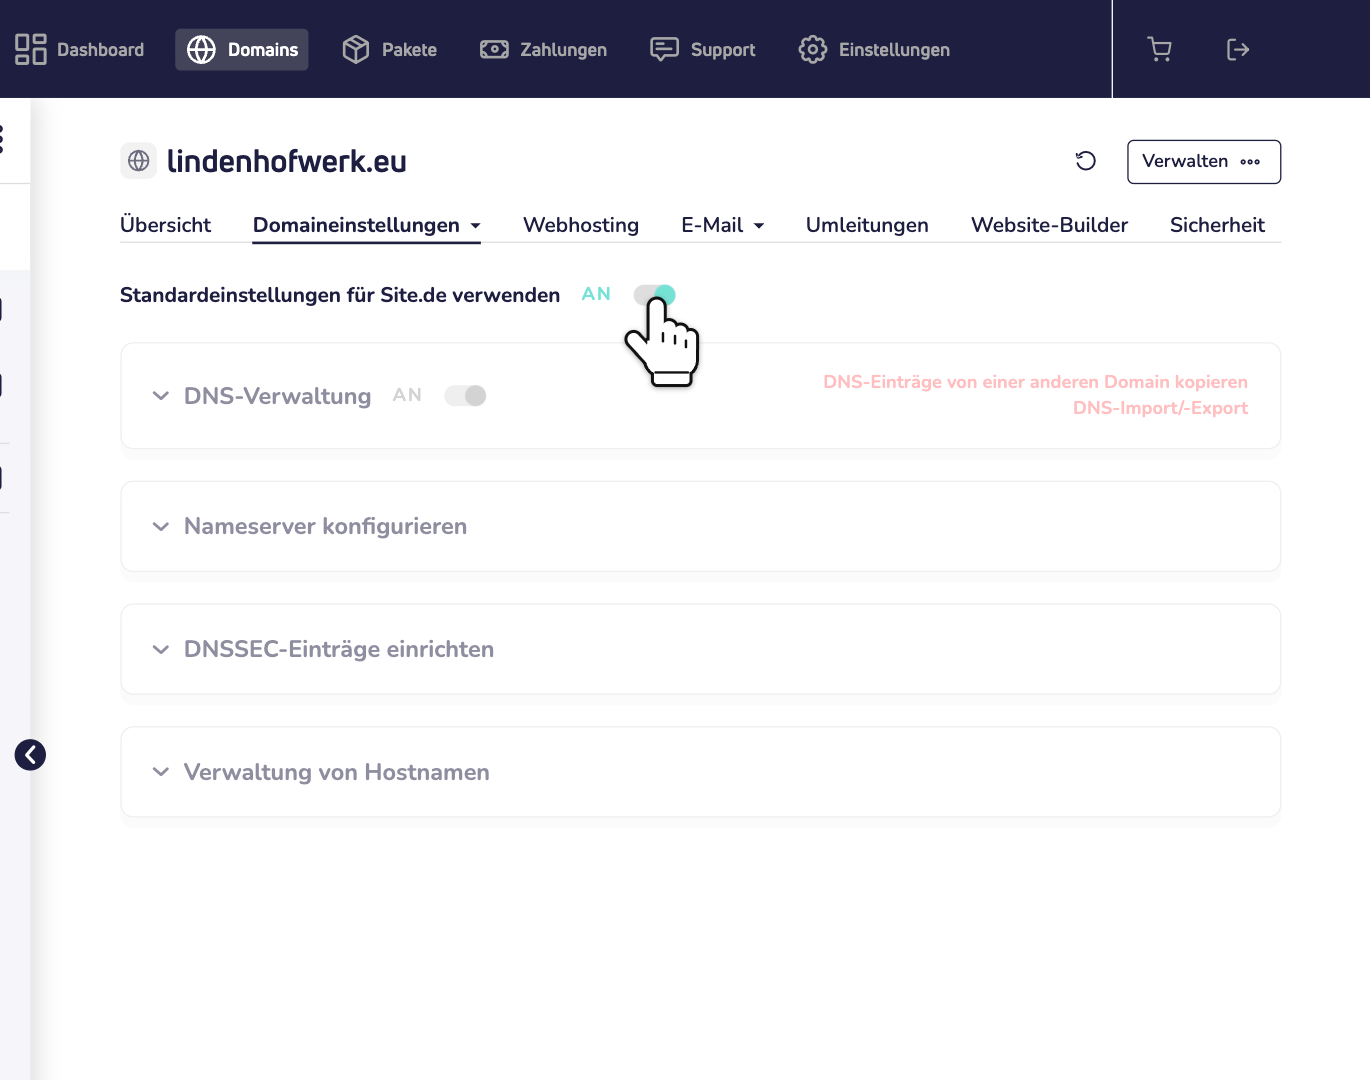
Schritt 2: Schalte Standardeinstellungen für Site.de verwenden aus und klicke auf Ja, bitte fortfahren. Ab jetzt verwaltest du alle deine DNS-Einträge selbst. Wir fügen sie nicht mehr für dich hinzu und aktualisieren sie nicht mehr. Unsicher? Lies, warum die Standardeinstellungen für die meisten am besten sind.
Schritt 3: Öffne DNS-Verwaltung. Suche die Zeile mit _dmarc.yourdomain.com und TXT. Ersetze ihren ganzen Wert durch deinen neuen DMARC-Eintrag. Anführungszeichen brauchst du nicht. Keine DMARC-Zeile? Dann füll die leere Zeile ganz unten aus: _dmarc als Name, TXT als Typ und deinen Eintrag als Wert. Klicke auf DNS-Einträge speichern.
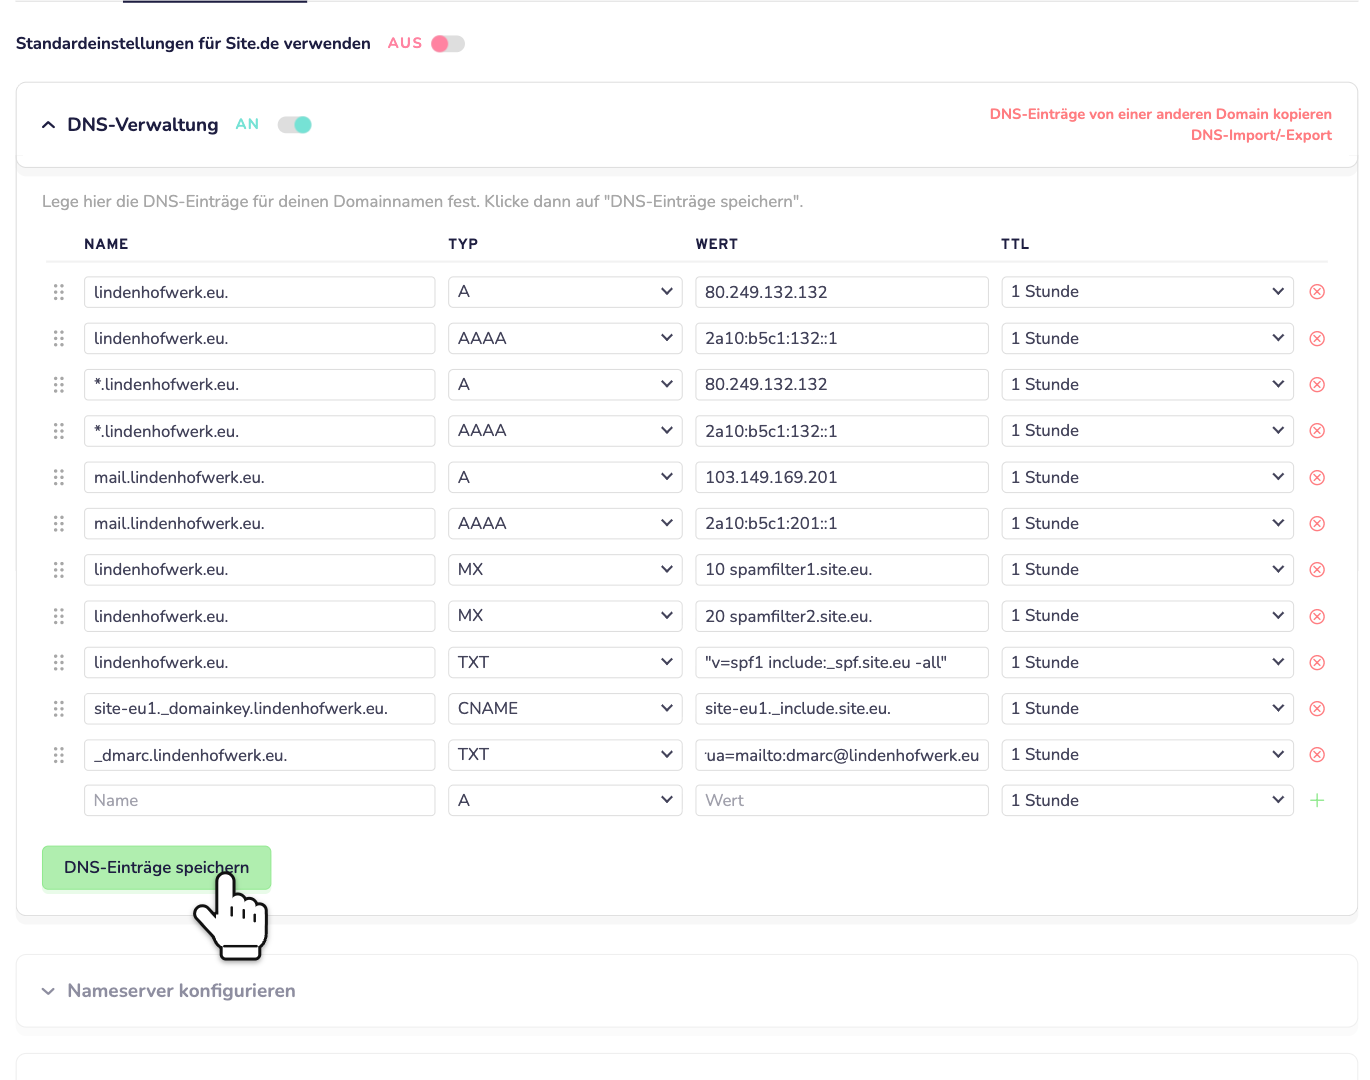
Brauchst du mehr Hilfe bei diesen Schritten? Lies, wie du deine DNS-Einträge verwaltest.
Nach der Änderung
- Dein Dashboard zeigt einen Hinweis auf fehlende DNS-Einträge. Unsere Prüfung sucht weiterhin nach unserem eigenen DMARC-Eintrag. Deshalb führt sie diesen Eintrag als fehlend auf. Bei DMARC kannst du das ignorieren. Füge unseren Eintrag nicht neben deinem hinzu: Mit zwei DMARC-Einträgen funktioniert keiner.
- Schaltest du die Standardeinstellungen wieder ein, stellen wir unseren DMARC-Eintrag wieder her. Dabei werden auch die anderen TXT-Einträge deines Domainnamens selbst ersetzt, zum Beispiel ein geänderter SPF-Eintrag.
DNS woanders?
Nutzt dein Domainname die Nameserver eines anderen Unternehmens? Dann füge den TXT-Eintrag dort hinzu. Verwende _dmarc als Namen. Nutzt du unsere E-Mail? Dann nimm unseren Eintrag von oben, wenn du willst, mit deinem eigenen rua.
Deinen DMARC-Eintrag prüfen
Starte unseren DNS-Check. Unter E-Mail-Sicherheit zeigt er deinen DMARC-Eintrag und seine Richtlinie. Er warnt dich auch, wenn es keinen gibt oder mehr als einen.
Oder schick eine E-Mail an eine Gmail-Adresse. Öffne sie dort und klicke auf Mehr (die drei Punkte neben „Antworten“) und dann auf Original anzeigen. Oben sollte in der Zeile DMARC PASS stehen.
Fragen zu DMARC
Hält DMARC Spam aus meinem Posteingang fern?
Nein. Dein DMARC-Eintrag betrifft E-Mails in deinem Namen. Er hilft anderen Mailservern, gefälschte E-Mails zu erkennen, die scheinbar von dir kommen.
Ist p=reject besser als p=quarantine?
Es ist strenger. Gefälschte E-Mails in deinem Namen kommen gar nicht erst an. Aber auch echte E-Mails, die DMARC nicht bestehen, werden abgelehnt, zum Beispiel von einem Newsletter-Tool, das nicht für deinen Domainnamen eingerichtet ist. Wechsle also erst, wenn deine Berichte zeigen, dass alle deine echten E-Mails bestehen.
Wie schnell wirkt eine Änderung?
Meistens innerhalb einer Stunde. DNS-Server können den alten Eintrag so lange speichern, wie seine TTL angibt. In unserem DNS ist das 1 Stunde.
Brauchst du Hilfe? Melde dich bei uns per WhatsApp, Telegram oder E-Mail.