Ist deine Website noch sicher? Jede Nacht prüfen wir alle Websites in deinem Hosting-Konto auf Schadsoftware, Sicherheitslücken und veraltete Software. Die Ergebnisse siehst du in deinem Paket im Tab Sicherheit. Und wenn etwas nicht stimmt, schicken wir dir eine E-Mail.
Öffne den Tab Sicherheit
Schritt 1: Melde dich in deinem Dashboard an und klicke auf Pakete. Öffne das Paket mit deinem Webhosting.
Schritt 2: Klicke auf den Tab Sicherheit. Steht daneben eine rote Zahl? Dann haben wir eine gehackte Website gefunden.
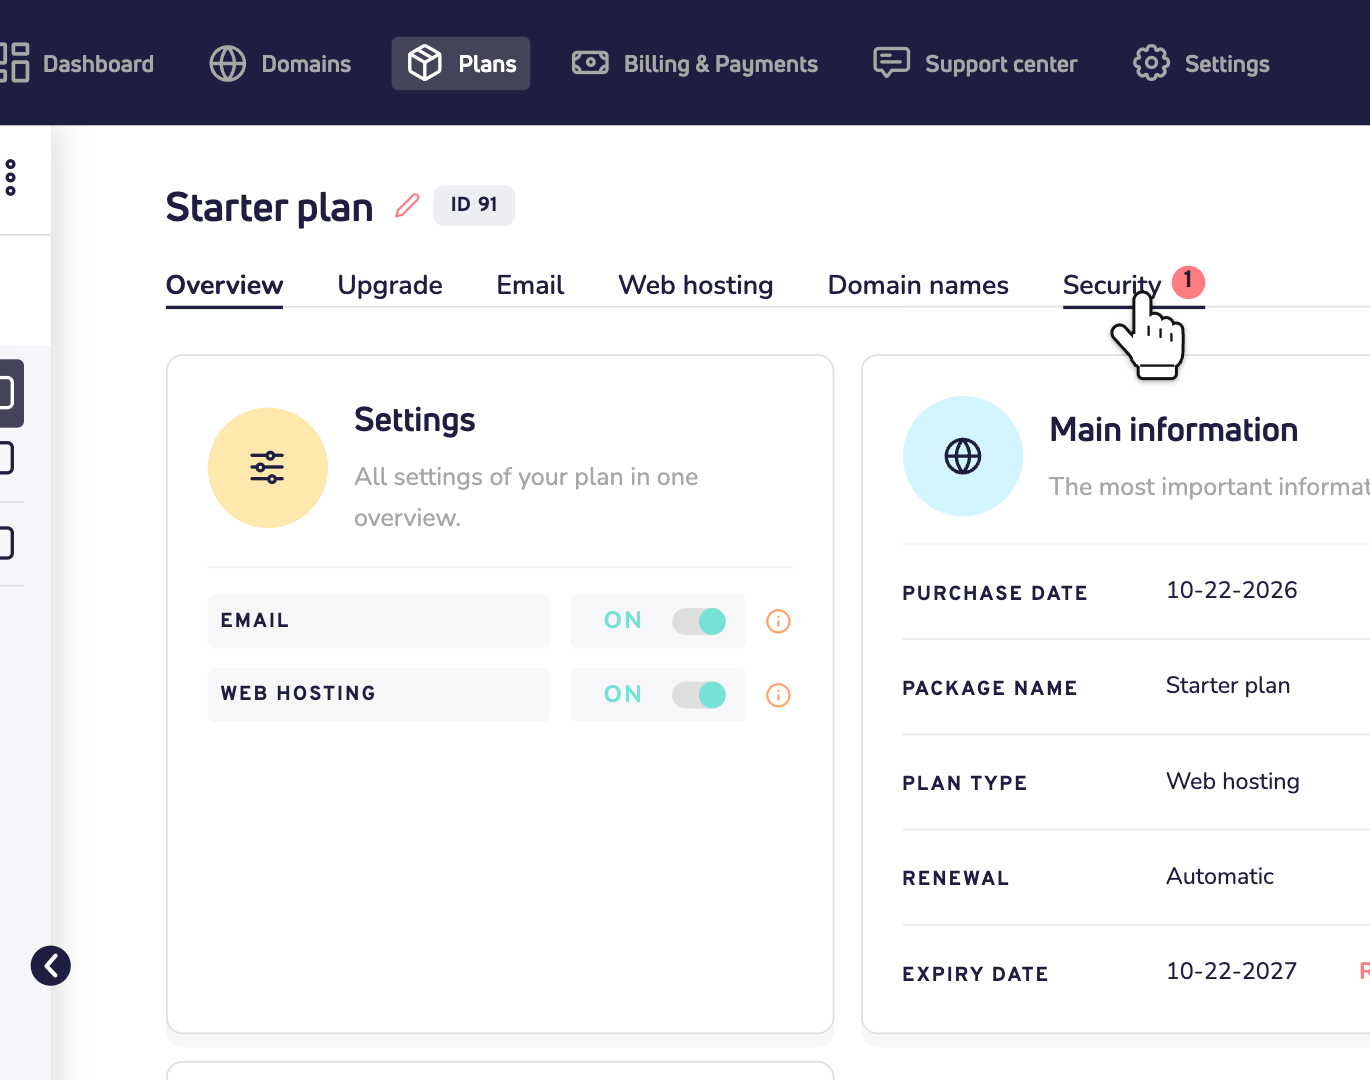
Diesen Tab siehst du nur bei einem Paket mit Webhosting, denn dort liegen deine Websites. Hier erfährst du, wie du Webhosting einschaltest.
Die Übersicht
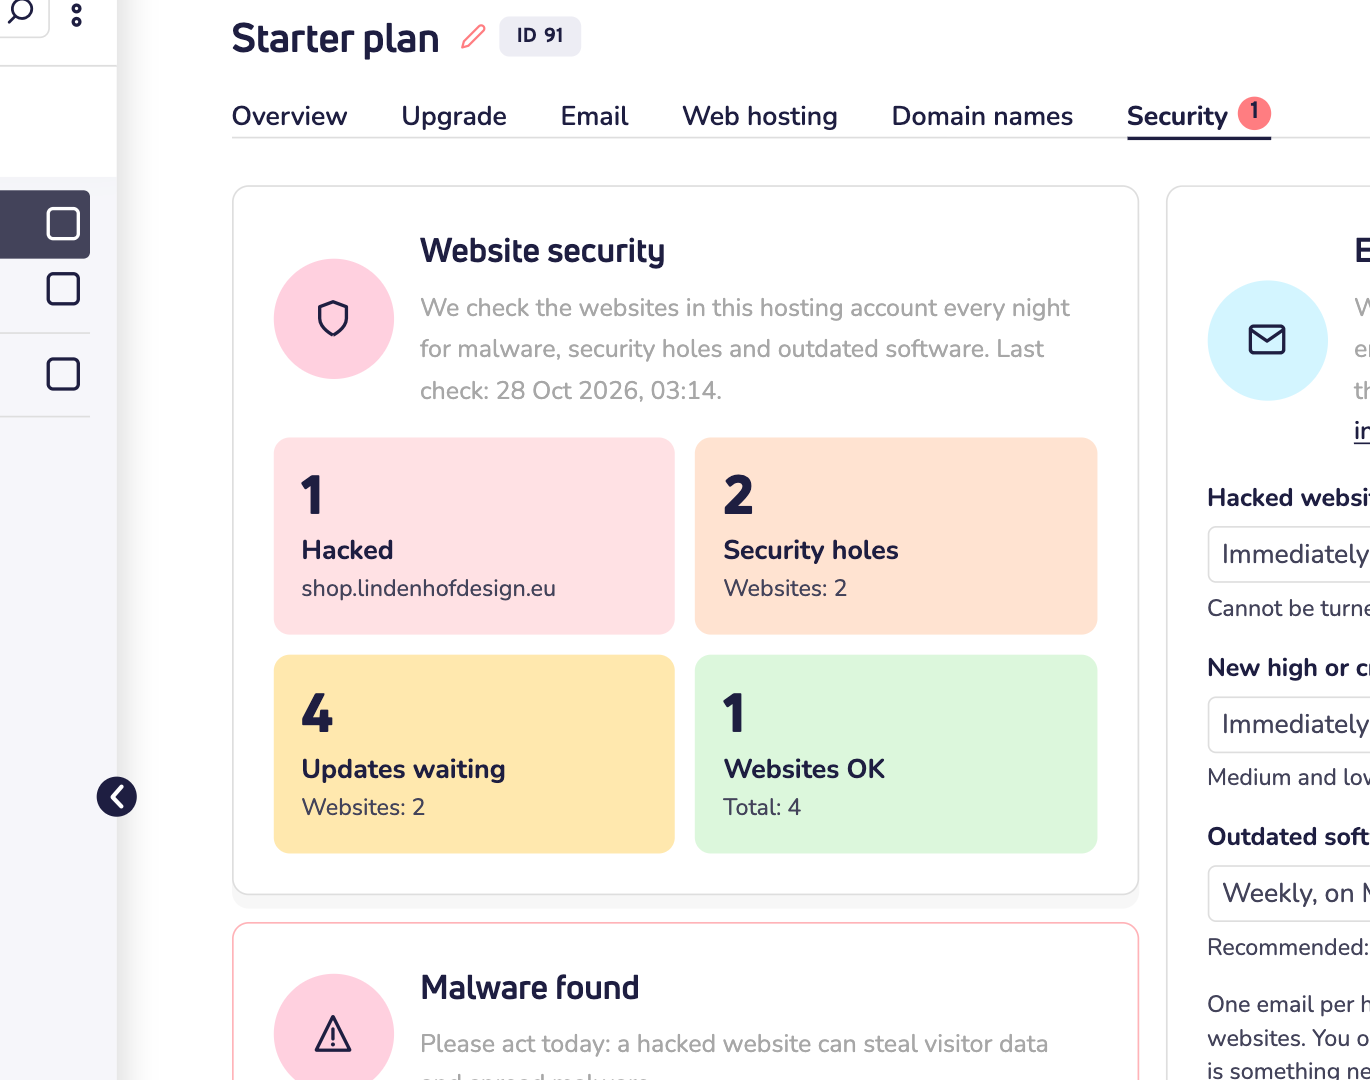
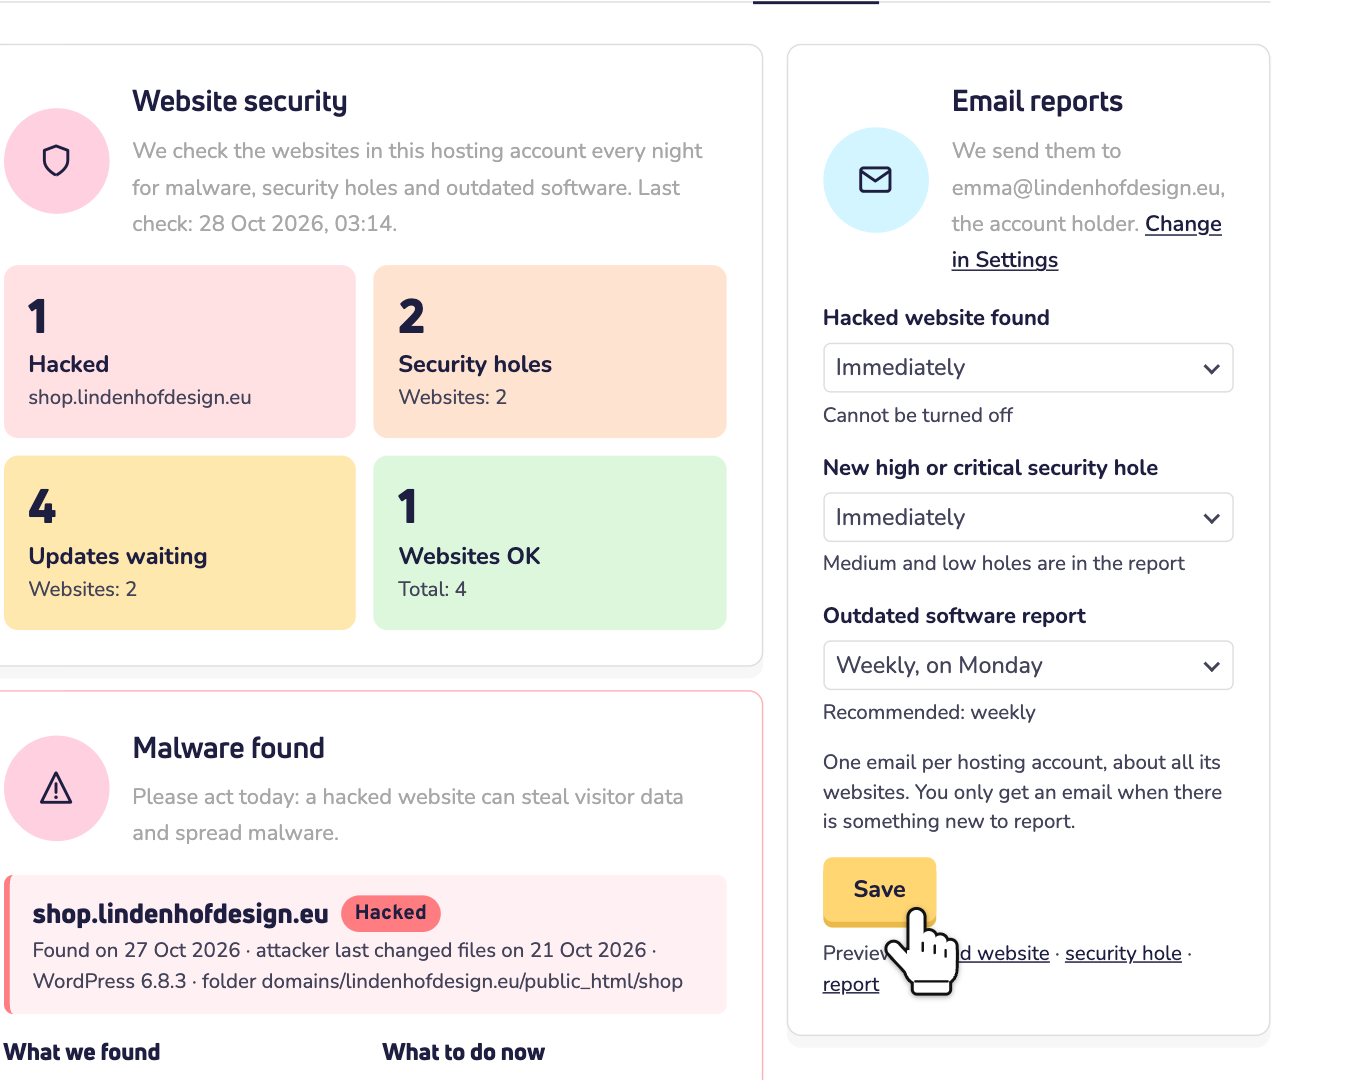
Ganz oben unter Website-Sicherheit siehst du, wann wir zuletzt geprüft haben. Darunter findest du vier Kacheln:
- Gehackt: Websites mit Schadsoftware.
- Sicherheitslücken: bekannte Lücken in deiner Website-Software, deinen Plugins und Themes.
- Updates verfügbar: Updates, die du installieren kannst.
- Websites in Ordnung: Websites ohne Probleme.
Klicke auf eine Kachel, um direkt zu den Details zu springen.
Eine gehackte Website
Das ist der dringendste Teil. Eine gehackte Website kann die Daten deiner Besucher stehlen, Spam anzeigen oder Schadsoftware verbreiten. Bitte handle deshalb noch am selben Tag.
Unter Schadsoftware gefunden siehst du für jede gehackte Website, wann wir die Schadsoftware entdeckt haben und wann der Angreifer zuletzt Dateien geändert hat. Unter Was wir gefunden haben stehen die Anzeichen, zum Beispiel Dateien, die bekannter Schadsoftware entsprechen. Darunter siehst du die verdächtigen Dateien selbst.
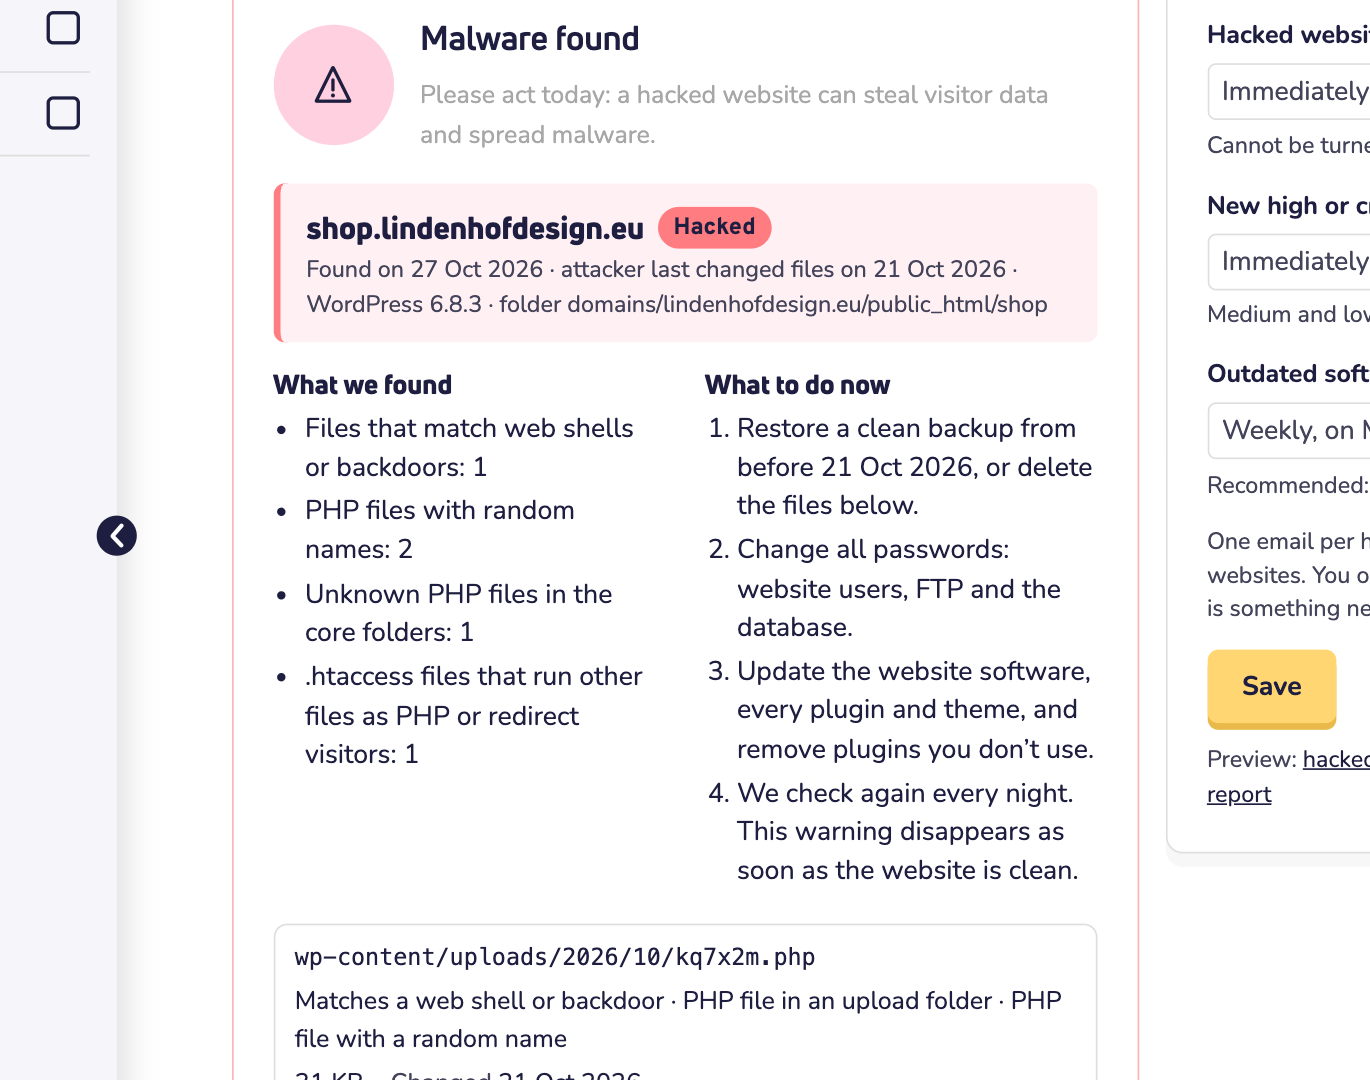
Unter Das solltest du jetzt tun findest du die Schritte:
- Spiele ein sauberes Backup ein, das vor dem Datum erstellt wurde, an dem der Angreifer zuletzt Dateien geändert hat. Oder lösche die Dateien in der Liste. Lies nach, wie du Backups in Softaculous erstellst und wiederherstellst.
- Ändere alle Passwörter: für die Benutzer deiner Website, für FTP und für die Datenbank.
- Aktualisiere deine Website-Software und jedes Plugin und Theme. Entferne die Plugins, die du nicht nutzt.
- Wir prüfen jede Nacht erneut. Ist die Website sauber? Dann verschwindet die Warnung.
Brauchst du Hilfe? Klicke auf Support kontaktieren. Nutzt du WordPress? Dann lies auch, wie du deine gehackte WordPress-Website rettest.
Sicherheitslücken
Unter Sicherheitslücken siehst du pro Website die Software mit einer bekannten Sicherheitslücke. Angreifer suchen automatisch nach diesen Lücken, oft schon innerhalb weniger Tage. Aktualisiere die Software deshalb so bald wie möglich.
- Bei Update siehst du deine Version und die Version, in der die Lücke geschlossen ist.
- Bei Risiko siehst du, wie gefährlich die Lücke ist: Kritisch, Hoch, Mittel oder Niedrig.
- Gibt es noch kein Update? Dann entferne das Plugin oder Theme oder ersetze es durch ein anderes.
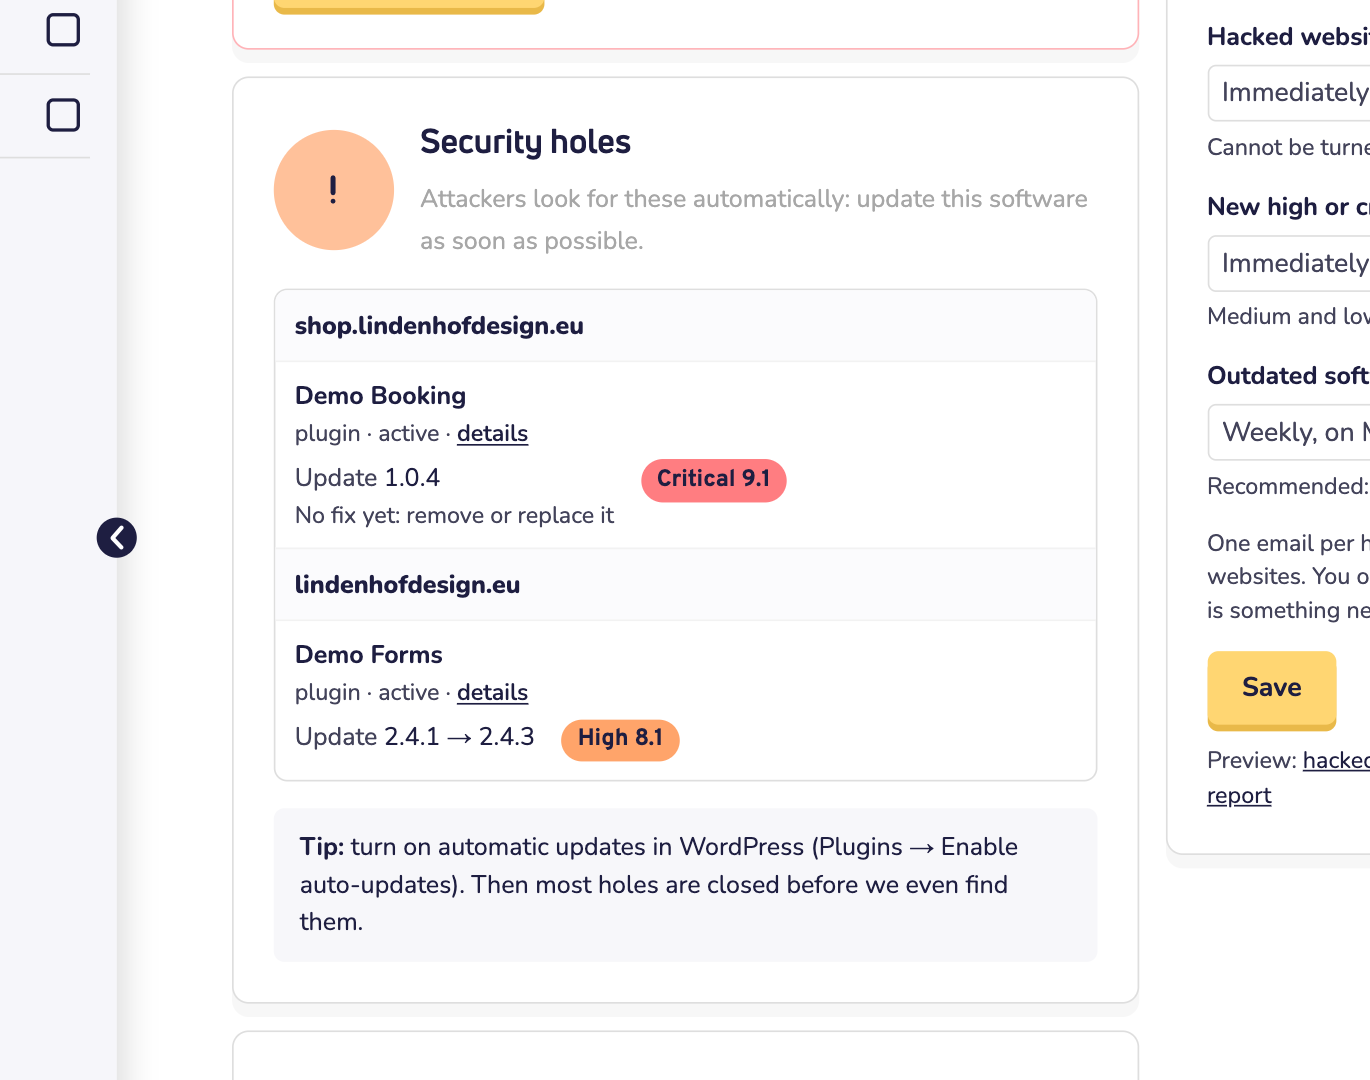
Tipp: Nutzt du WordPress? Aktiviere automatische Updates für deine Plugins. Dann sind die meisten Lücken geschlossen, bevor wir sie überhaupt finden.
Veraltete Software
Unter Veraltete Software siehst du pro Website, worum du dich kümmern solltest:
- Update: Eine neuere Version ist verfügbar. Ist es ein Sicherheitsupdate, schließt es außerdem eine bekannte Lücke.
- Kein Support: Die Software erhält keine Updates mehr. Aktualisiere auf eine neuere Version oder ersetze sie. Geht es um deine PHP-Version? Dann wähle in DirectAdmin eine neuere PHP-Version. Hier erfährst du, wie du dich bei DirectAdmin anmeldest.
- Geschlossen: Das Plugin wurde auf wordpress.org geschlossen und erhält keine Updates mehr. Ersetze es.
- Nicht gepflegt: Der Hersteller hat die Software seit über 2 Jahren nicht aktualisiert. Sie funktioniert noch, aber behalte sie im Auge.
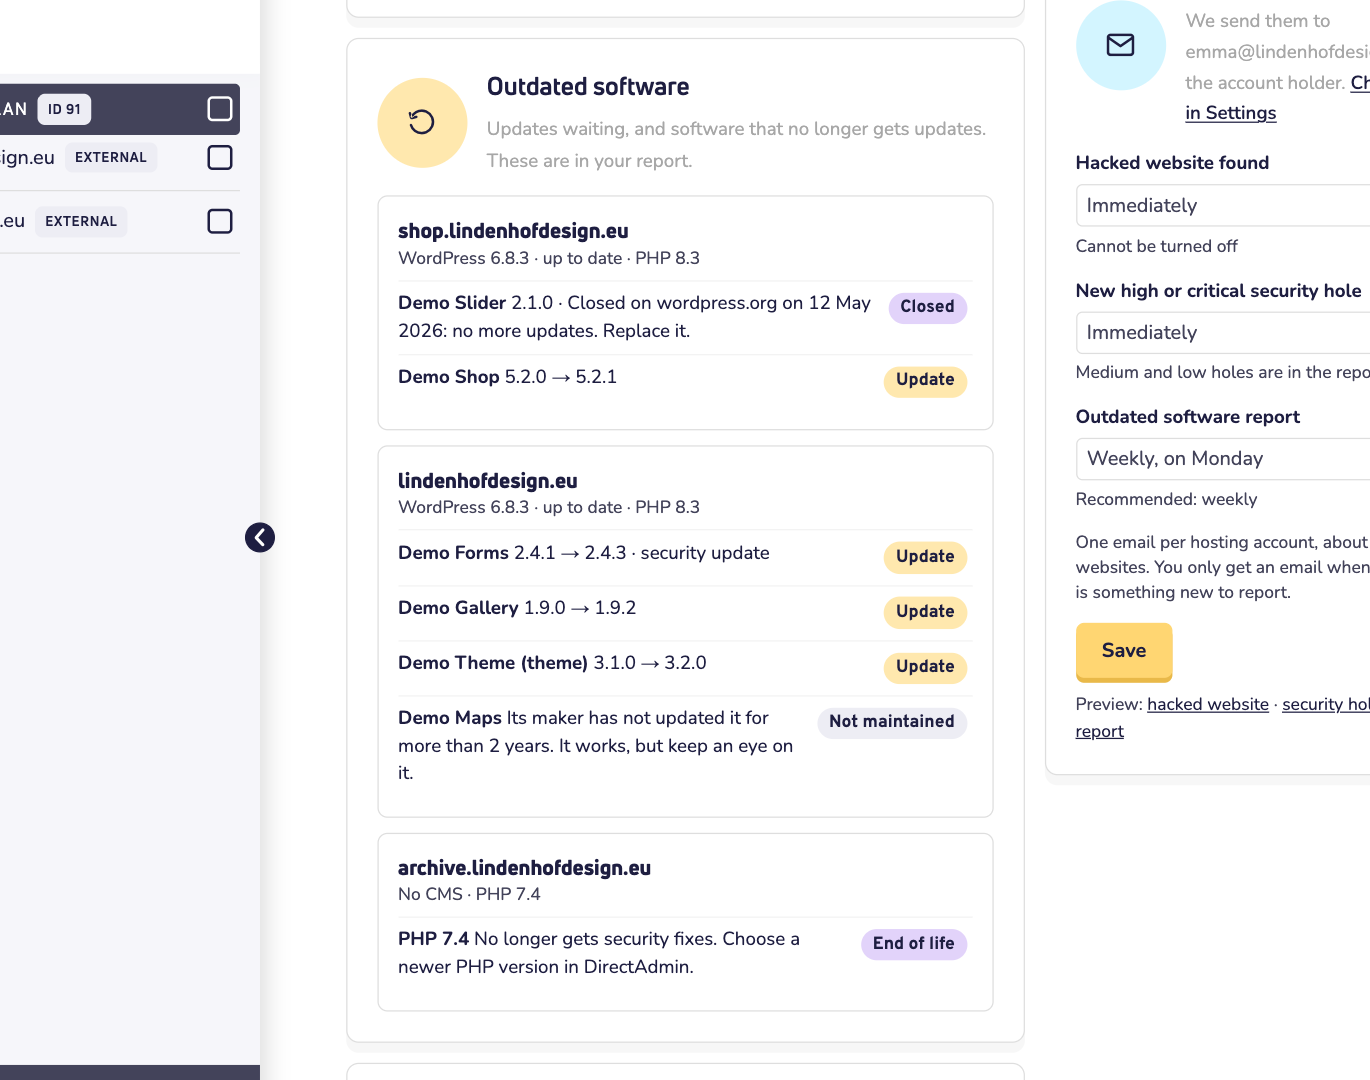
Ganz unten unter Alle Websites siehst du jede Website in deinem Hosting-Konto mit ihrer Software, ihrer PHP-Version und ihrem Status. Eine alte PHP-Version, die keine Sicherheitsupdates mehr erhält, ist mit PHP ohne Support markiert. Hat eine Website keine Software wie WordPress oder Joomla? Dann prüfen wir nur ihre PHP-Version.
Wähle deine E-Mails
Unter E-Mail-Berichte legst du fest, welche E-Mails du bekommst. Wir senden sie an den Kontoinhaber: eine E-Mail pro Hosting-Konto, für alle seine Websites. Und nur dann, wenn es etwas Neues zu melden gibt.
- Gehackte Website gefunden: sofort oder einmal am Tag. Diese E-Mail kannst du nicht ausschalten.
- Neue hohe oder kritische Sicherheitslücke: sofort, einmal am Tag, einmal pro Woche oder gar nicht. Lücken mit mittlerem oder niedrigem Risiko stehen stattdessen im Bericht über veraltete Software.
- Bericht über veraltete Software: wöchentlich am Montag, monatlich am ersten Montag oder gar nicht. Wir empfehlen den wöchentlichen Bericht.
Hast du etwas geändert? Dann klicke auf Speichern. Unter dem Button kannst du dir von jeder E-Mail ein Beispiel ansehen.
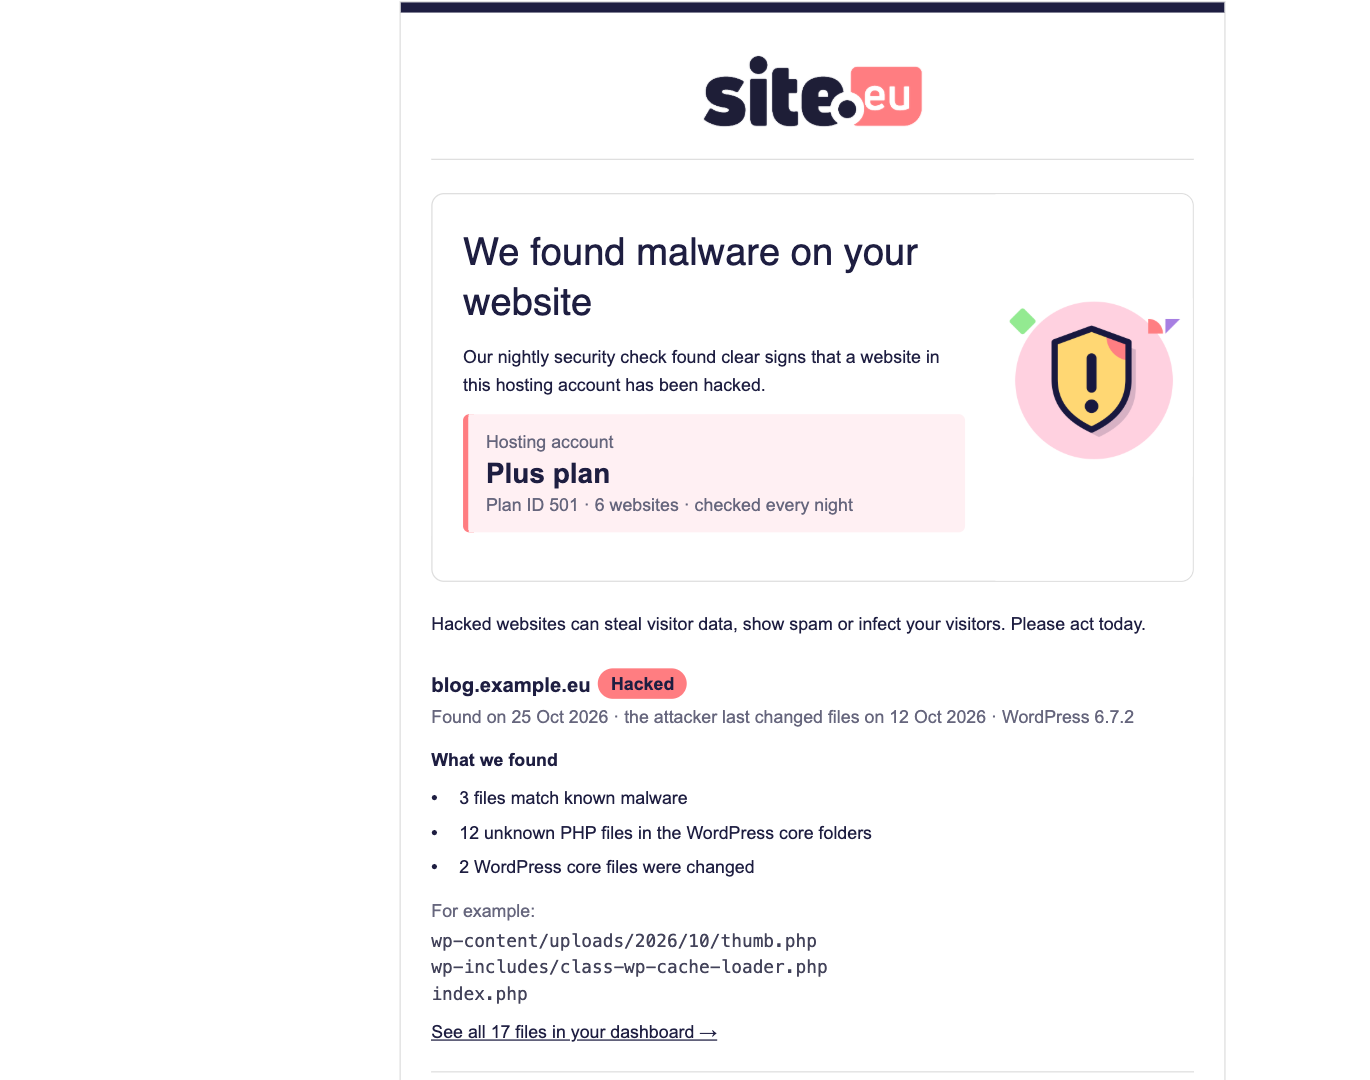
So sieht eine E-Mail über eine gehackte Website aus:
Gut zu wissen
- Wir prüfen jede Nacht. Hast du etwas behoben? Dann zeigt der Tab am nächsten Morgen den neuen Stand.
- Webhosting gerade erst eingeschaltet? Dann steht im Tab, dass wir noch keine Websites gefunden haben. Sie erscheinen nach der Prüfung in der nächsten Nacht.
- Wer kann die E-Mail-Einstellungen ändern? Nur wer das Paket verwalten darf.